Lima, 27 agosto 2026
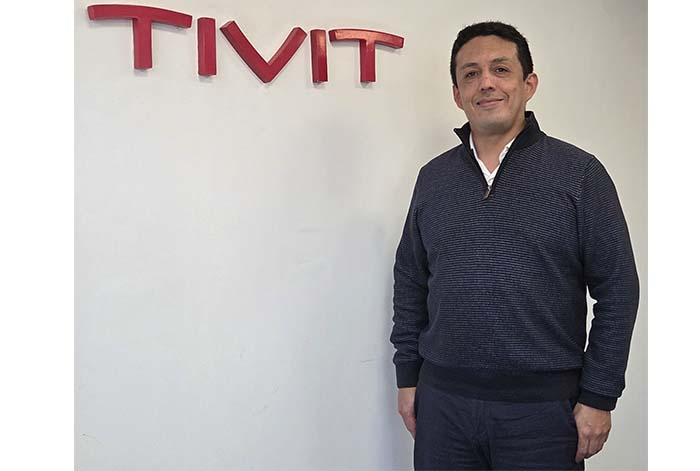
Pablo Garcia, BDM Cyber de TIVIT Latam
La inteligencia artificial está dejando de ser una herramienta que simplemente responde preguntas para convertirse en un actor capaz de ejecutar tareas, tomar decisiones y acceder a sistemas empresariales. El problema es que muchas organizaciones todavía no saben cuántos agentes de IA operan dentro de sus entornos ni qué permisos tienen.
Según la Cloud Security Alliance, el 82% de las organizaciones descubrió durante el último año agentes de IA que no sabía que existían, mientras que apenas el 21% cuenta con un proceso formal para darlos de baja.
En esta entrevista, Pablo García, BDM Cyber de TIVIT Latam, explica por qué los agentes de IA deben comenzar a ser tratados como identidades digitales, cuáles son los riesgos para las empresas y qué deberían hacer las organizaciones peruanas para avanzar hacia una IA gobernada y segura.
Ejecutivo TI: Estamos entrando en una etapa en la que la IA ya no solamente responde, sino que puede ejecutar acciones de manera autónoma. ¿Qué cambia esto desde el punto de vista de la ciberseguridad?
Pablo García: Cambia significativamente el escenario. Un agente de IA necesita, al igual que un empleado, credenciales, permisos y acceso a diferentes sistemas para poder cumplir con las tareas que se le asignan. La diferencia es que este “empleado digital” puede operar de manera autónoma, a gran velocidad y, muchas veces, sin una supervisión humana permanente.
El problema comienza cuando una organización despliega estos agentes sin tener claridad sobre cuántos existen, qué permisos poseen, a qué sistemas pueden acceder o quién es responsable de ellos. En ese momento, la inteligencia artificial deja de ser solamente una herramienta de productividad y se convierte también en una nueva superficie de ataque.
Ejecutivo TI: Hay un dato particularmente llamativo de la Cloud Security Alliance: el 82% de las organizaciones descubrió agentes de IA que no sabía que existían. ¿Qué nos dice realmente esta cifra?
Pablo García: Nos muestra que existe un problema de visibilidad. Muchas organizaciones están adoptando IA de manera descentralizada. Un área puede implementar un agente para automatizar determinados procesos, otra puede incorporar una herramienta diferente y, finalmente, la empresa termina teniendo múltiples agentes funcionando sin un inventario centralizado.
Lo preocupante es que solamente el 21% de las organizaciones encuestadas cuenta con un proceso formal para dar de baja estos agentes. Eso significa que podemos tener agentes que continúan teniendo credenciales y permisos incluso después de que dejaron de ser necesarios.
Ejecutivo TI: Entonces, ¿podríamos decir que estamos creando una nueva categoría de “usuarios” dentro de las empresas?
Pablo García: Exactamente. Tenemos que comenzar a pensar en los agentes de IA como identidades digitales. No basta con saber que existe un determinado software o una determinada aplicación. Hay que saber qué identidad utiliza, qué credenciales tiene, qué permisos posee y qué acciones puede ejecutar.
La pregunta que debería hacerse una organización es muy sencilla: si este agente fuera un empleado, ¿le permitiríamos tener estos mismos accesos? Si la respuesta es no, tampoco deberíamos permitirlo en el caso de un agente autónomo.
Ejecutivo TI: Y esto ocurre además en un momento en que los atacantes están utilizando cada vez más credenciales legítimas.
Pablo García: Así es. El Global Threat Report 2026 de CrowdStrike encontró que el 82% de las detecciones durante 2025 no involucró malware, sino el uso de credenciales legítimas y herramientas propias de los sistemas.
Esto es muy importante porque demuestra que el atacante no necesariamente necesita introducir un software malicioso. Si consigue una identidad válida y tiene suficientes privilegios, puede utilizar las propias herramientas de la organización para desplazarse dentro de su infraestructura.
Por eso la gestión de identidades, privilegios y accesos se vuelve todavía más importante en un escenario donde proliferan los agentes de IA.
Ejecutivo TI: ¿Dónde está el mayor riesgo: en la existencia de estos agentes o en los permisos que se les asignan?
Pablo García: El problema no es necesariamente que existan agentes de IA. El problema es que existan sin gobierno.
Un agente puede ser perfectamente seguro si tiene una identidad definida, permisos limitados, trazabilidad, controles adecuados y un responsable claramente identificado. El riesgo aparece cuando se implementa sin esos mecanismos.
Por eso hablamos del principio de menor privilegio: cada agente debe tener únicamente los accesos necesarios para realizar la tarea que tiene asignada y nada más.
Ejecutivo TI: En sectores como minería, energía e industria, el escenario puede ser todavía más delicado porque hablamos de sistemas que controlan procesos físicos.
Pablo García: Exactamente. En esos sectores tenemos que considerar además los entornos OT, donde una acción digital puede terminar teniendo consecuencias físicas y operacionales.
Un análisis de Team82 de Claroty sobre más de 200 ataques a sistemas ciberfísicos encontró que el 82% ingresó por acceso remoto y que el 66% comprometió interfaces HMI o sistemas SCADA.
Cuando llevamos agentes autónomos a estos entornos, el nivel de control tiene que ser todavía mayor. No podemos permitir que un agente tome de manera autónoma una acción que pueda generar consecuencias operacionales irreversibles sin que exista una supervisión humana adecuada.
Ejecutivo TI: ¿Qué tan preparado está el Perú para enfrentar este escenario?
Pablo García: El Perú está avanzando. Tenemos una evolución importante en materia regulatoria y de gobierno de la inteligencia artificial.
En septiembre de 2025 se aprobó el Reglamento de la Ley N.° 31814, que establece disposiciones para el desarrollo y uso de la inteligencia artificial y promueve un uso seguro, responsable y ético.
Además, en abril de 2026 se aprobó la Estrategia Nacional de Inteligencia Artificial 2026-2030, que plantea fortalecer el gobierno y la gestión de esta tecnología, incluyendo aspectos relacionados con seguridad, transparencia y uso ético.
Pero el desafío no termina en la regulación. Las empresas tienen que llevar estos principios a su operación cotidiana.
Ejecutivo TI: ¿Qué deberían hacer las empresas peruanas que ya están utilizando agentes de IA?
Pablo García: Lo primero es saber qué tienen. Parece una recomendación muy básica, pero es fundamental: hay que realizar un inventario de los agentes de IA que están operando dentro de la organización.
Después hay que determinar quién es responsable de cada uno, qué identidad utiliza, qué credenciales tiene, qué sistemas puede consultar y qué acciones puede ejecutar.
El siguiente paso es aplicar el principio de menor privilegio, establecer mecanismos de trazabilidad y definir procesos de alta, modificación y baja de los agentes.
En otras palabras, un agente no debería aparecer simplemente porque alguien lo implementó y desaparecer solamente porque dejó de utilizarlo.
Ejecutivo TI: ¿Qué papel debería tener el factor humano?
Pablo García: Sigue siendo fundamental. La autonomía de la IA no significa ausencia de supervisión.
Hay determinadas acciones que pueden automatizarse completamente, pero otras deberían requerir aprobación humana, especialmente cuando involucran información sensible, modificaciones críticas o procesos que puedan generar impactos operacionales importantes.
En entornos OT, por ejemplo, la supervisión humana debe ser todavía más rigurosa.
Ejecutivo TI: ¿Estamos entonces frente a un nuevo desafío de gobierno corporativo y no solamente de ciberseguridad?
Pablo García: Definitivamente. La IA agéntica involucra tecnología, pero también procesos, responsabilidades y gobierno.
La organización debe definir quién puede crear un agente, quién puede autorizar sus permisos, quién supervisa sus actividades y quién decide cuándo debe ser dado de baja.
Si solamente vemos la IA desde el punto de vista de productividad, podemos terminar implementando soluciones muy eficientes pero con controles insuficientes.
Ejecutivo TI: ¿Cuál sería el principal error que deberían evitar las empresas?
Pablo García: Adoptar agentes de IA sin saber exactamente qué están haciendo.
La velocidad de adopción tecnológica puede llevar a las empresas a implementar soluciones antes de establecer los mecanismos de control necesarios. El problema es que después resulta mucho más difícil identificar qué agentes existen, qué información manejan y qué permisos tienen.
La seguridad debe incorporarse desde el diseño, no después de que ocurra un incidente.
Ejecutivo TI: Finalmente, ¿cuál debería ser la pregunta que los CIO y responsables de seguridad se hagan hoy frente a la IA agéntica?
Pablo García: La pregunta ya no es si debemos adoptar IA agéntica. La pregunta es cómo vamos a gobernarla.
Cada agente autónomo que incorporamos representa una nueva identidad dentro de nuestra organización. Y, como cualquier identidad, necesita una gestión adecuada de sus accesos, permisos, actividades y ciclo de vida.
Las empresas que logren combinar la productividad que ofrecen estos agentes con mecanismos sólidos de gobierno, gestión de identidades, control de accesos y supervisión humana podrán aprovechar sus beneficios sin ampliar innecesariamente su superficie de riesgo.
Es una prueba